 VPN文档
我的提示
此页面详细记录了深信服防火墙SSLVPN的详细信息,包括用户管理、资源管理、角色授权、设备证书等关键功能模块的配置说明书。
# 用户管理
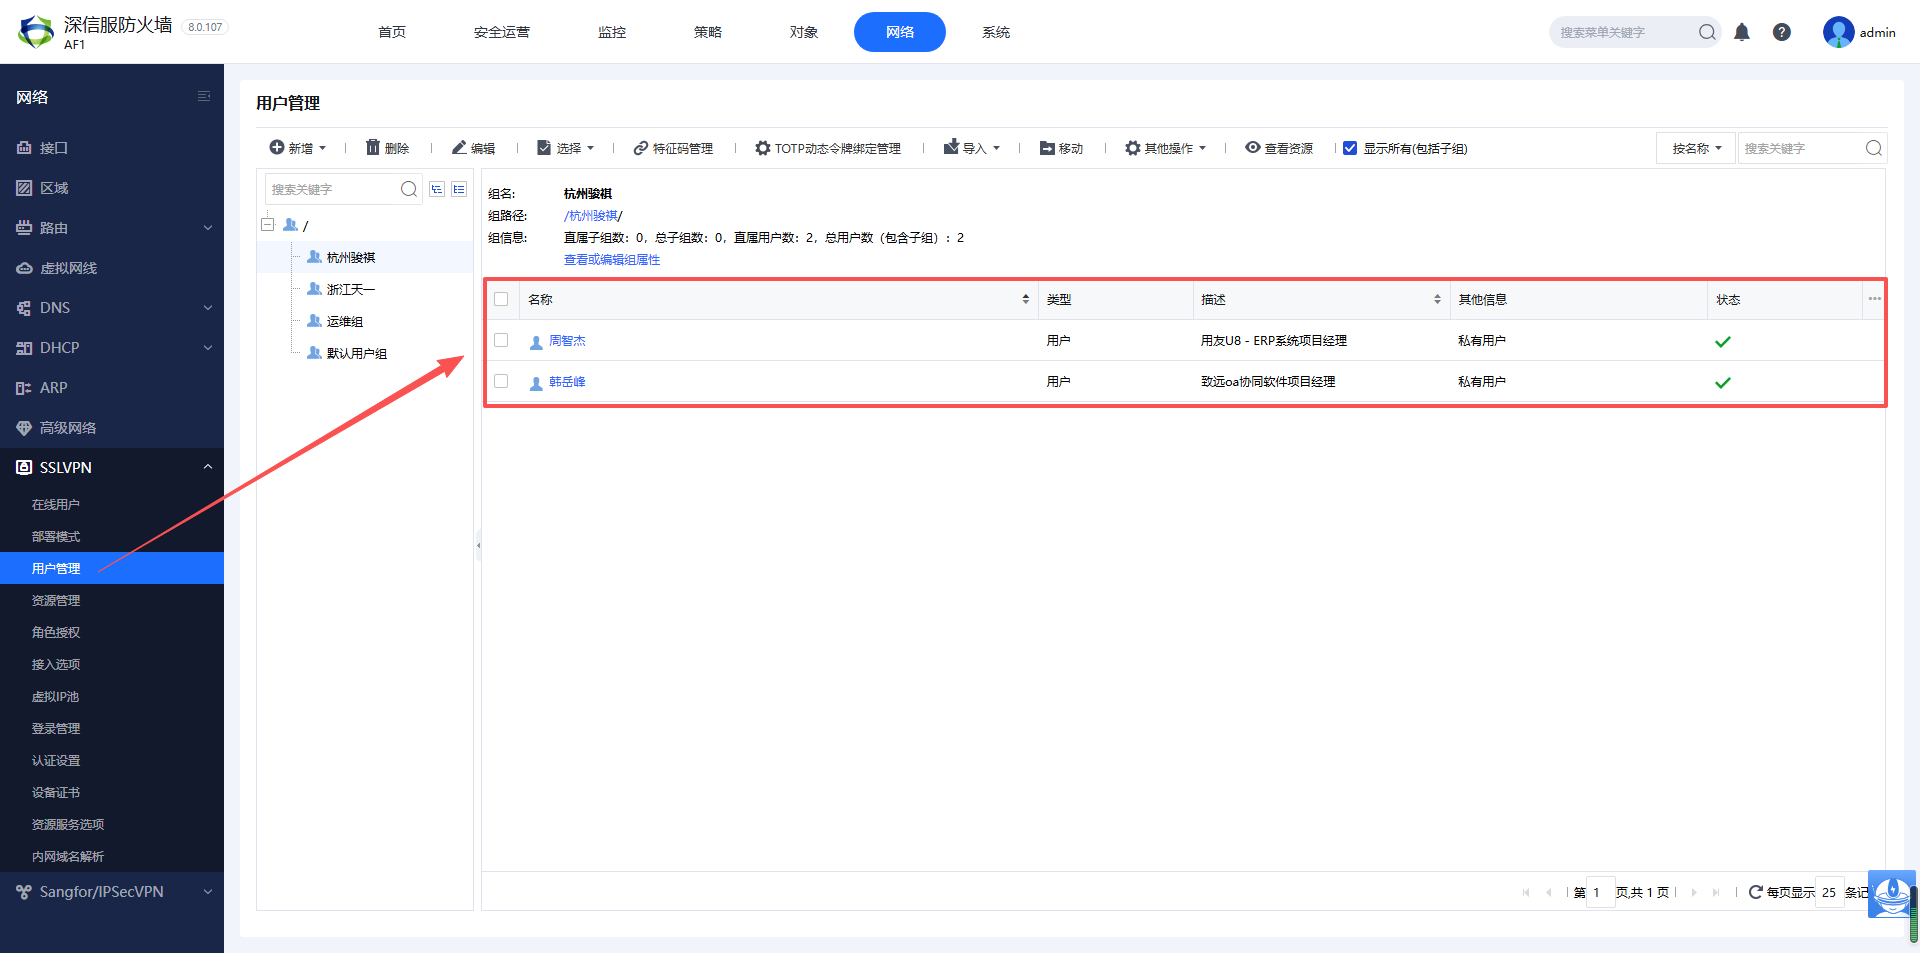
在深信服防火墙后台【网络】功能模块下的【SSLVPN】下拉列表,选择【用户管理】选项,新增用户组,例如:
杭州骏祺、浙江天一、运维组,每个组下面可以新建新建多个子账号,然后对用户组或用户进行资源管理和角色授权,如下图所示:
# 资源管理
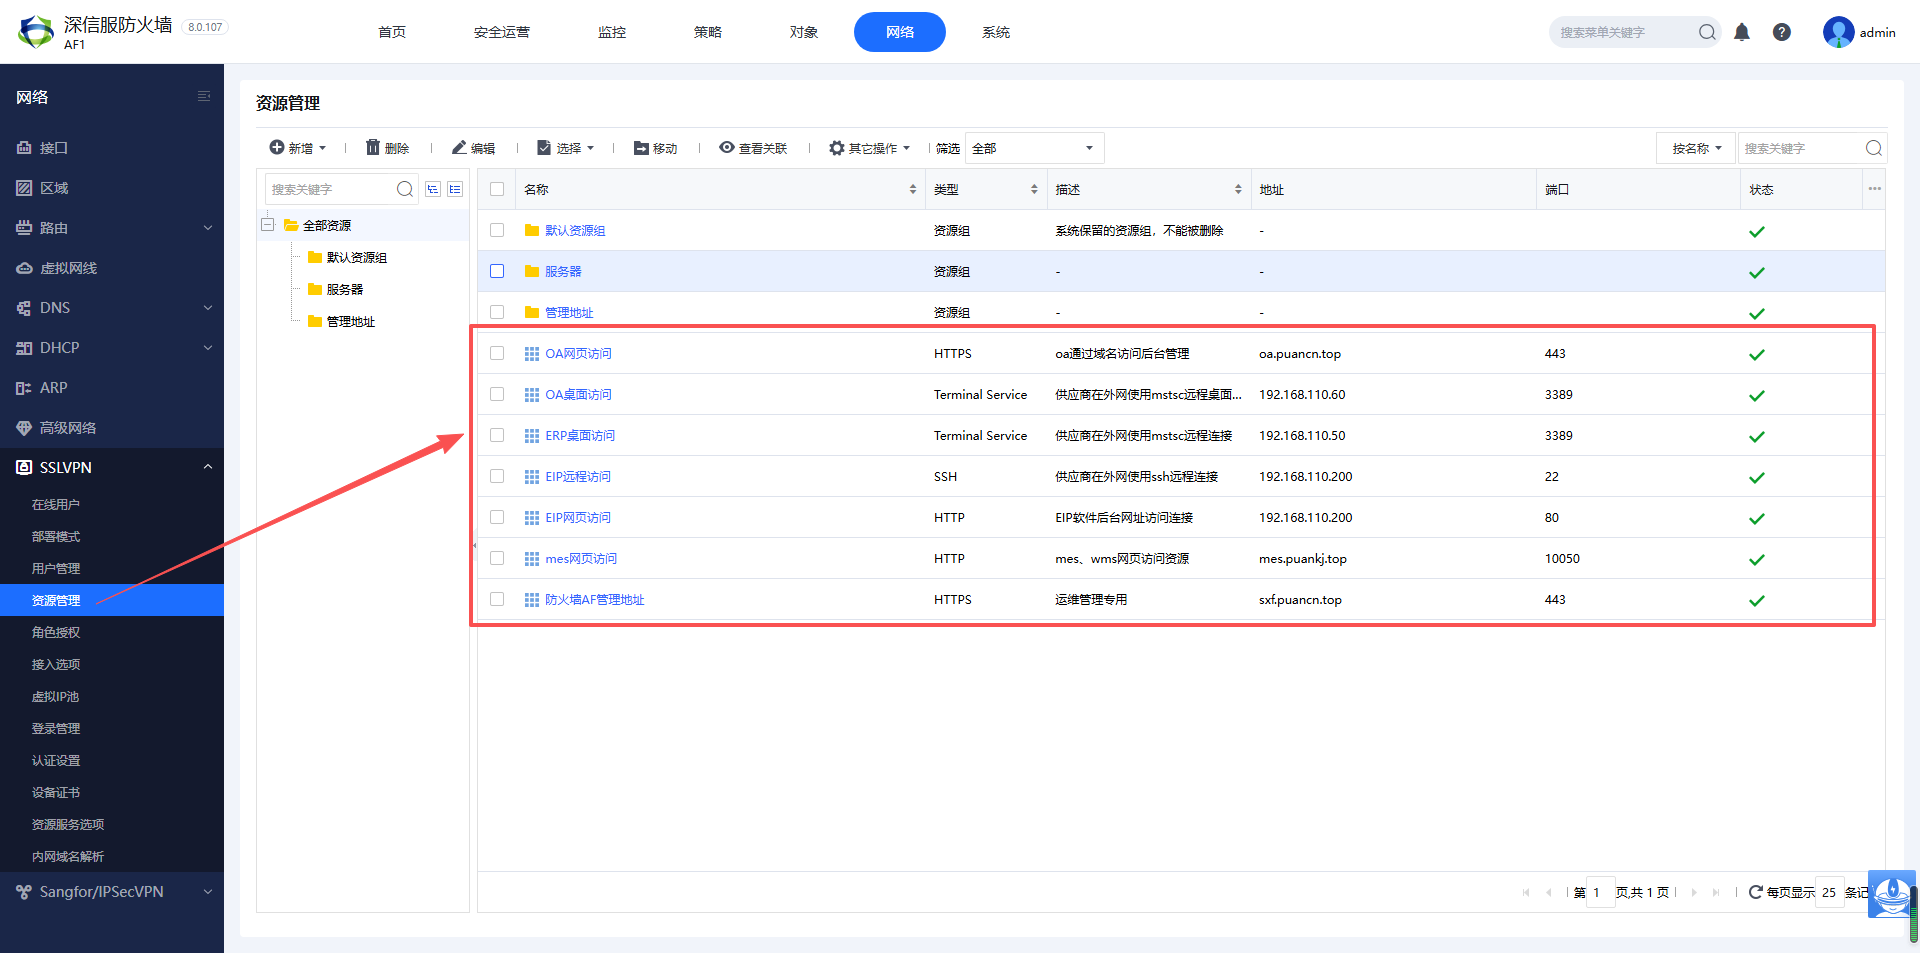
在深信服防火墙后台【网络】功能模块下的【SSLVPN】下拉列表,选择【资源管理】选项,新增
TCP应用L3VPN资源组,根据不同应用的类型进行选择,然后填写一下基本属性,例如:名称、描述、类型、地址、应用程序路径、所属资源组别、图标等信息,如下图所示:
- TCP 应用
- 细分两种用途: ① HTTP/HTTPS 子类型:OA、ERP、各类网页后台(替代老版 Web 资源,供应商首选) ② 普通 TCP 子类型:远程桌面 3389、数据库 3306、文件共享等端口服务
- 安全优势:仅放行单个 IP + 单个端口,其余内网全部拦截,适合外部供应商、外包人员。
L3VPN 三层全网互通,VPN 客户端拿到虚拟 IP 后,可以访问内网所有网段、所有服务器、所有端口,权限极大,仅给内部运维、研发使用。
资源组(文件夹分类,仅用于整理) 无权限功能,只是把 OA、ERP、防火墙后台等资源分文件夹存放,界面更整洁,不影响权限分配。
# 角色授权
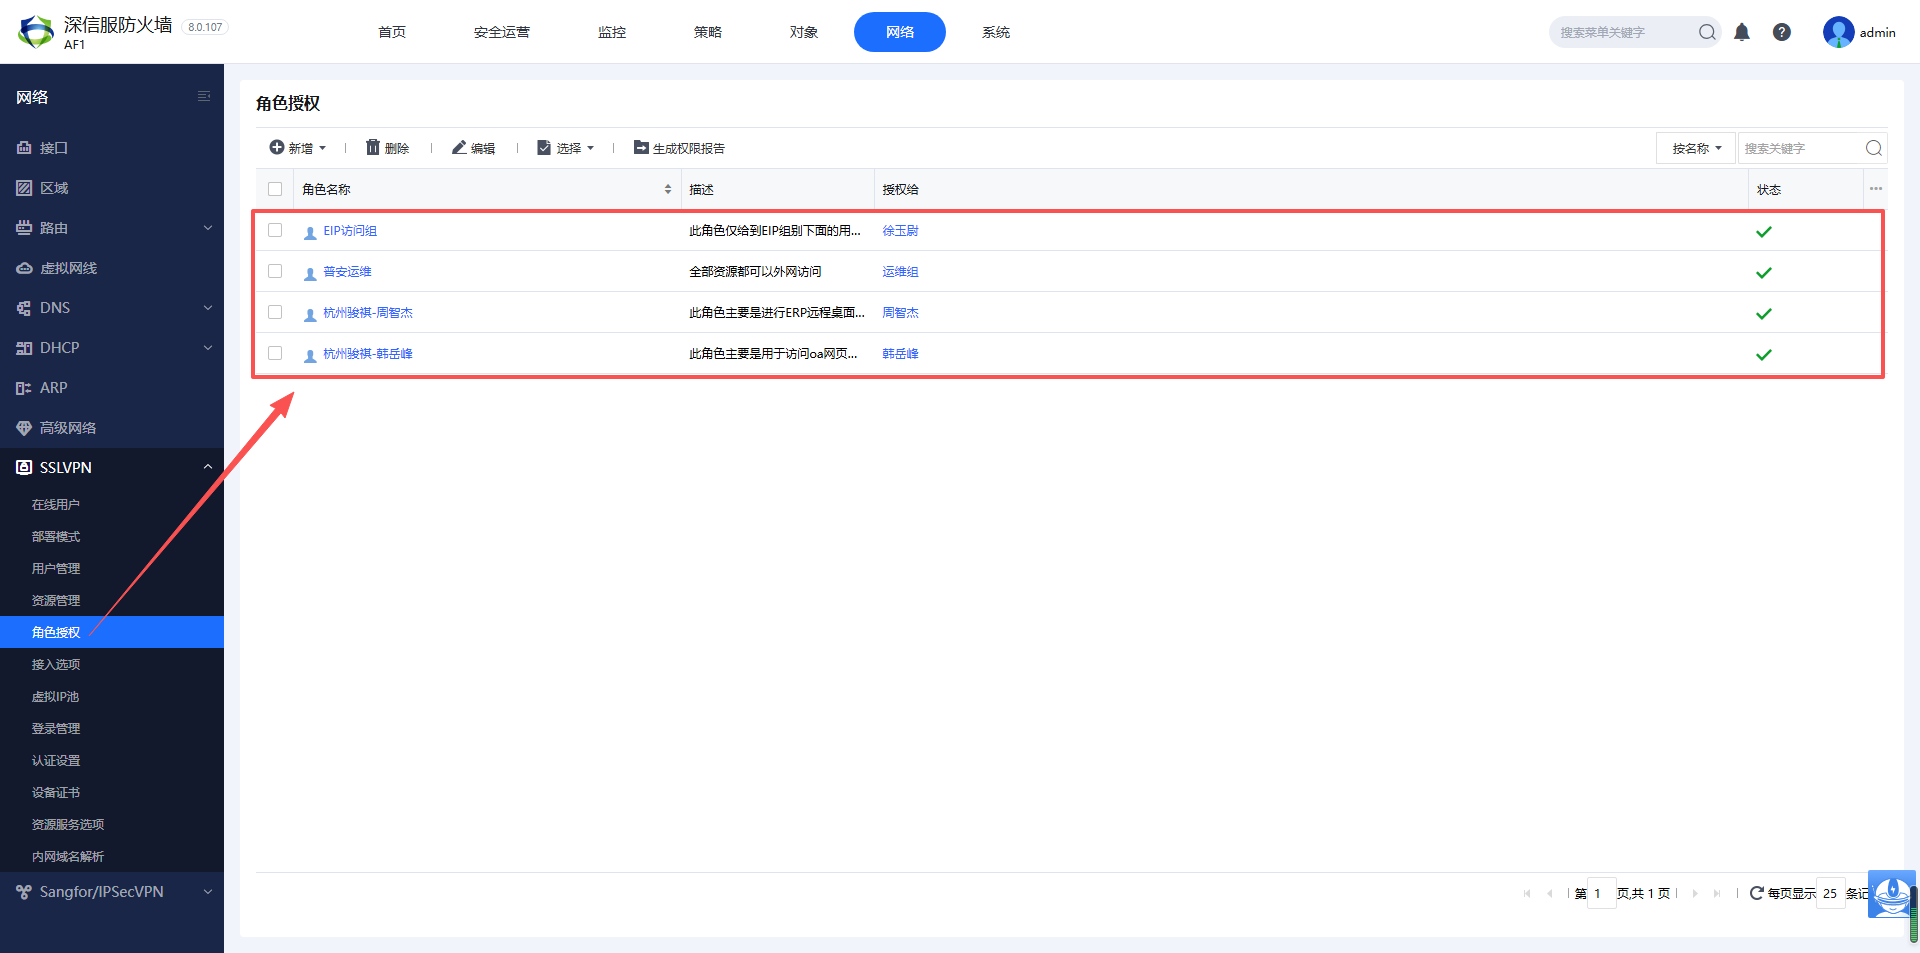
在深信服防火墙后台【网络】功能模块下的【SSLVPN】下拉列表,选择【角色授权】选项,可以创建一个专属的角色组别,然后选择授权用户、给在同一个组别里的用户授权相同的资源列表,这样可以使授权的每个用户可以访问到相同的资源,假如想要实现不同的用户看到不同的资源,只能新建角色单独授权,如下图所示:
-END-
上次更新: 2026/07/22, 06:53:35
