 SSL证书文档
我的提示
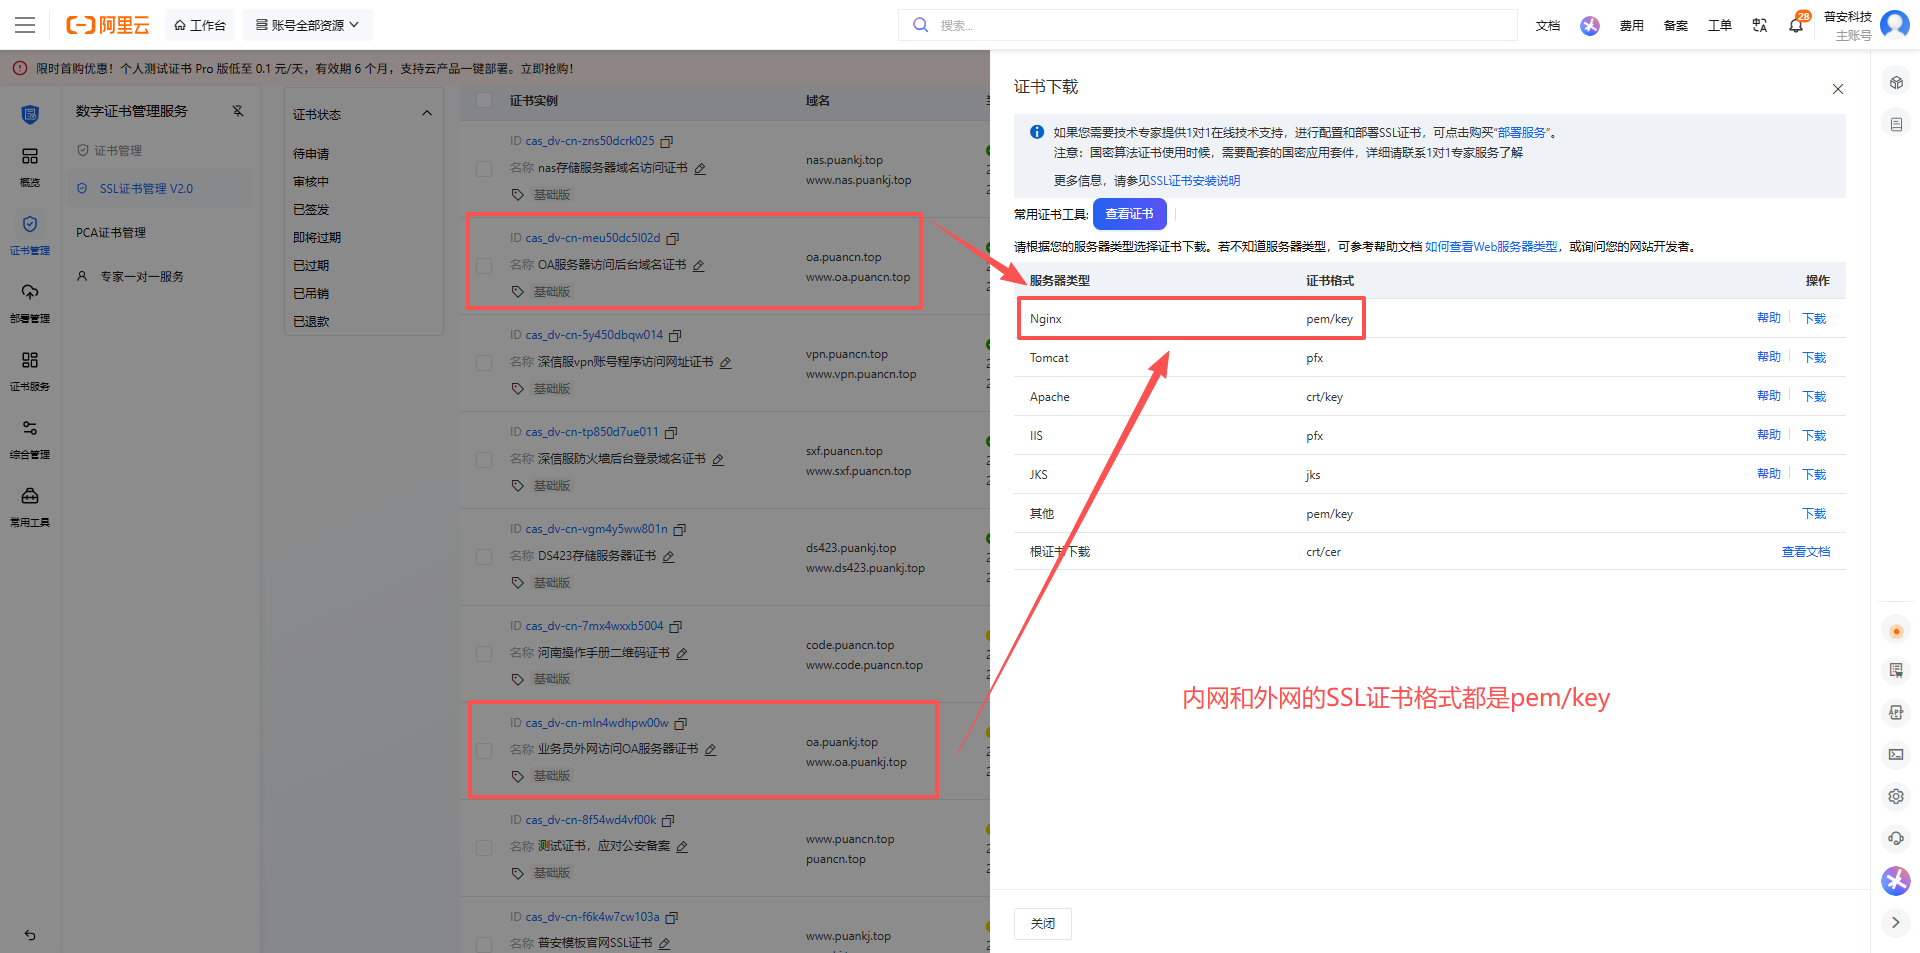
此页面详细记录了公司旗下域名SSL证书的到期时间,对应的IP地址与解析域名的关系,免费SSL域名证书有效期一般是三个月,SSL证书到期后下载部署的路径如下图所示:
免费域名SSL证书购买平台:SSL证书 (opens new window)
# 证书汇总
| 序号 | 主机记录 | 解析IP | 解析记录 | 到期时间 | 备注用途 |
|---|---|---|---|---|---|
| 1 | vpn | 220.191.160.170 | vpn.puancn.top | 2027-01-18 | VPN外网访问 |
| 2 | sxf | 172.16.10.1 | sxf.puancn.top | 2027-01-18 | 深信服防火墙后台 |
| 3 | nas | 192.168.110.60 | nas.puankj.top | 2027-01-18 | NAS存储后台 |
| 4 | code | 220.191.160.170 | code.puancn.top | 2026-11-12 | 产品手册 |
| 5 | oa | 192.168.110.60 | oa.puancn.top | 2027-01-18 | 内网OA协同后台 |
| 6 | oa | 220.191.160.170 | oa.puankj.top | 2026-11-01 | 外网OA协同后台 |
| 7 | ds423 | 192.168.110.80 | ds423.puankj.top | 2026-12-08 | DS423存储服务器 |
| 8 | mes | 192.168.110.70 | mes.puankj.top | 暂无 | 未部署SSL |
| 9 | eip | 192.168.110.200 | eip.puankj.top | 暂无 | 未部署SSL,解析域名无法访问 |
# 一、vpn账号登录证书
| 序号 | 主机记录 | IP地址 | 解析记录 | 服务器类型 | 证书格式 |
|---|---|---|---|---|---|
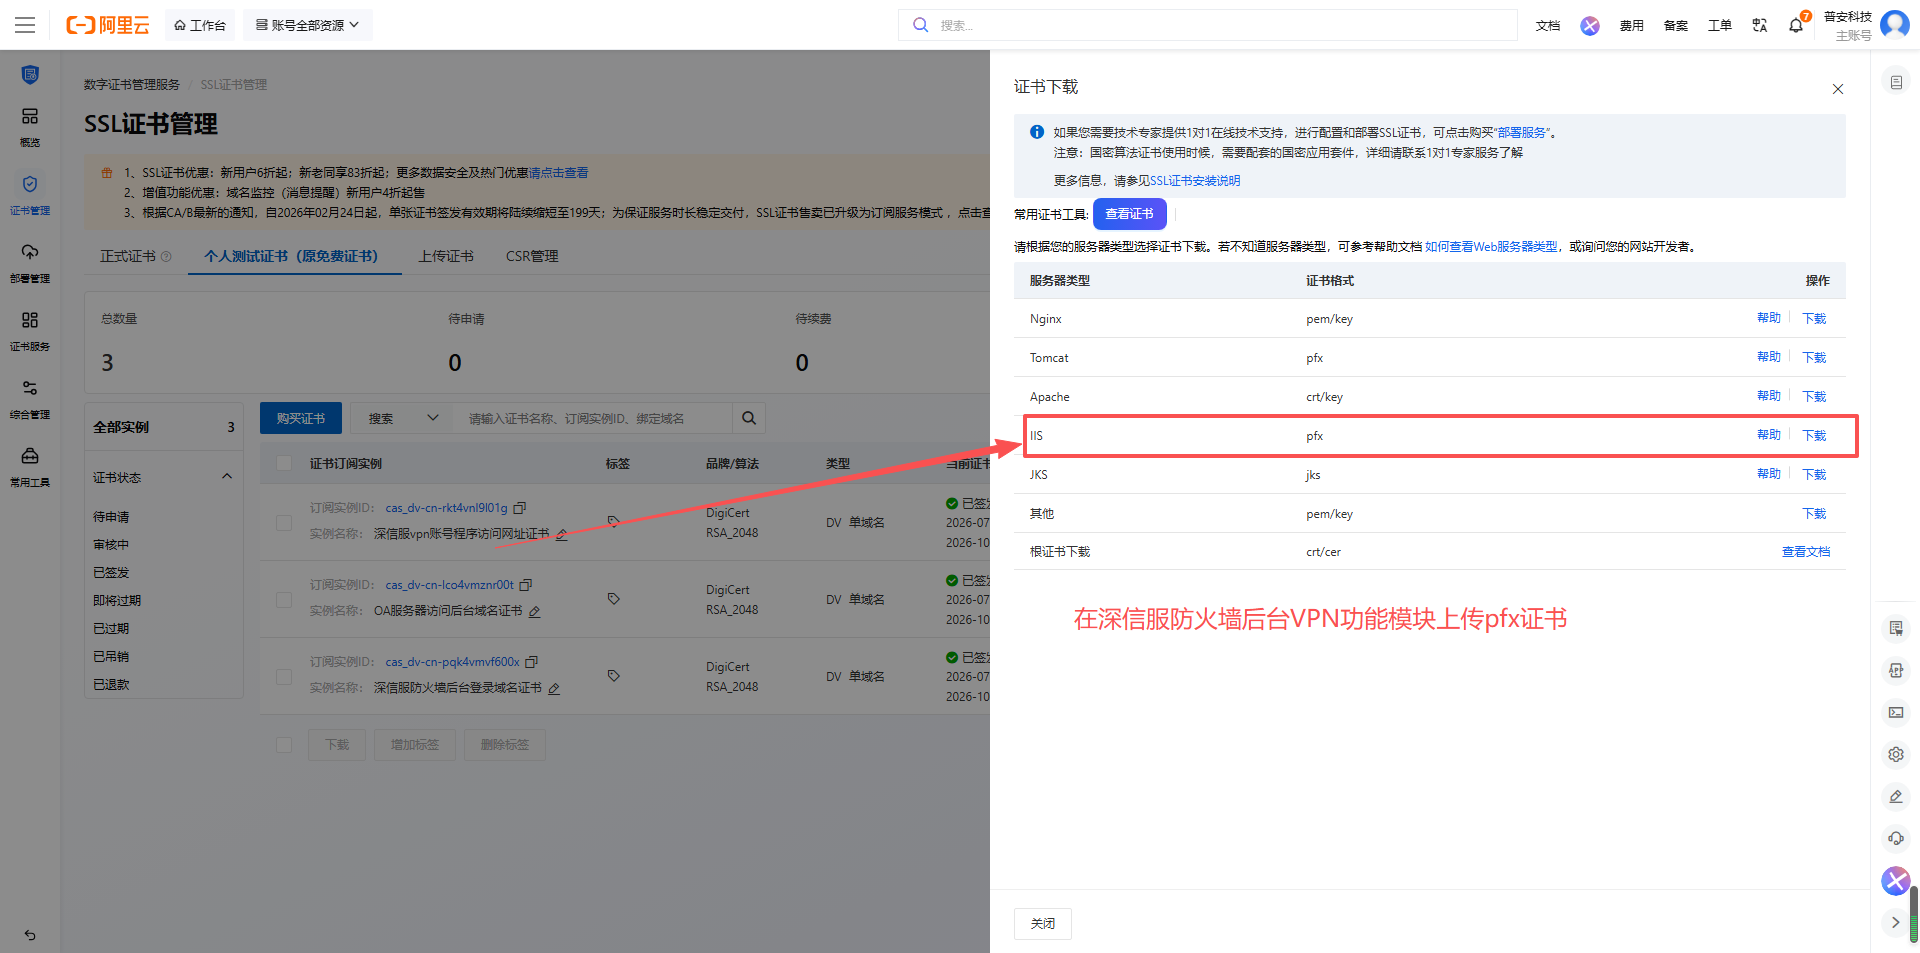
| 1 | vpn | 220.191.160.170 | vpn.puancn.top | IIS | pfx |
- SSL免费证书:阿里云SSL证书后台 (opens new window) -> 数字证书管理服务 -> 个人测试证书 -> 根据实际需要下载对应的证书格式
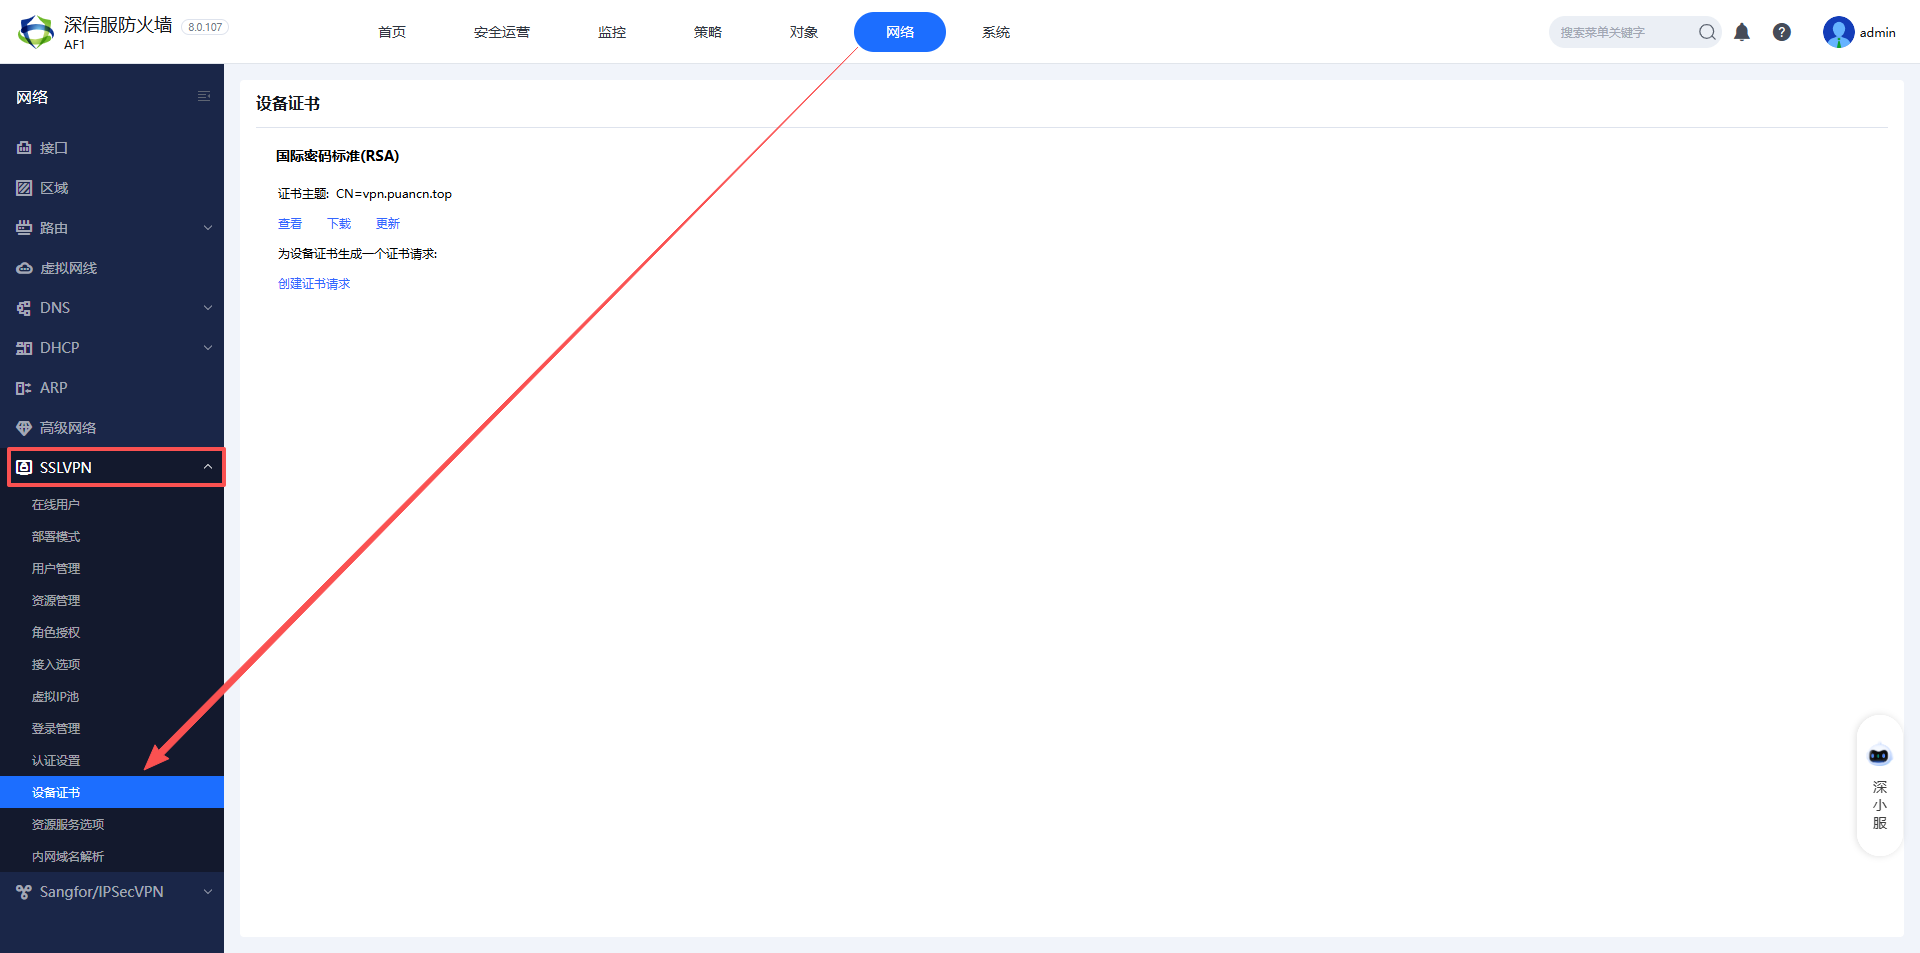
- 部署路径:防火墙后台 (opens new window) -> 网络 -> SSLVPN -> 设备证书
# 二、防火墙后台登录证书
| 序号 | 主机记录 | IP地址 | 解析记录 | 服务器类型 | 证书格式 |
|---|---|---|---|---|---|
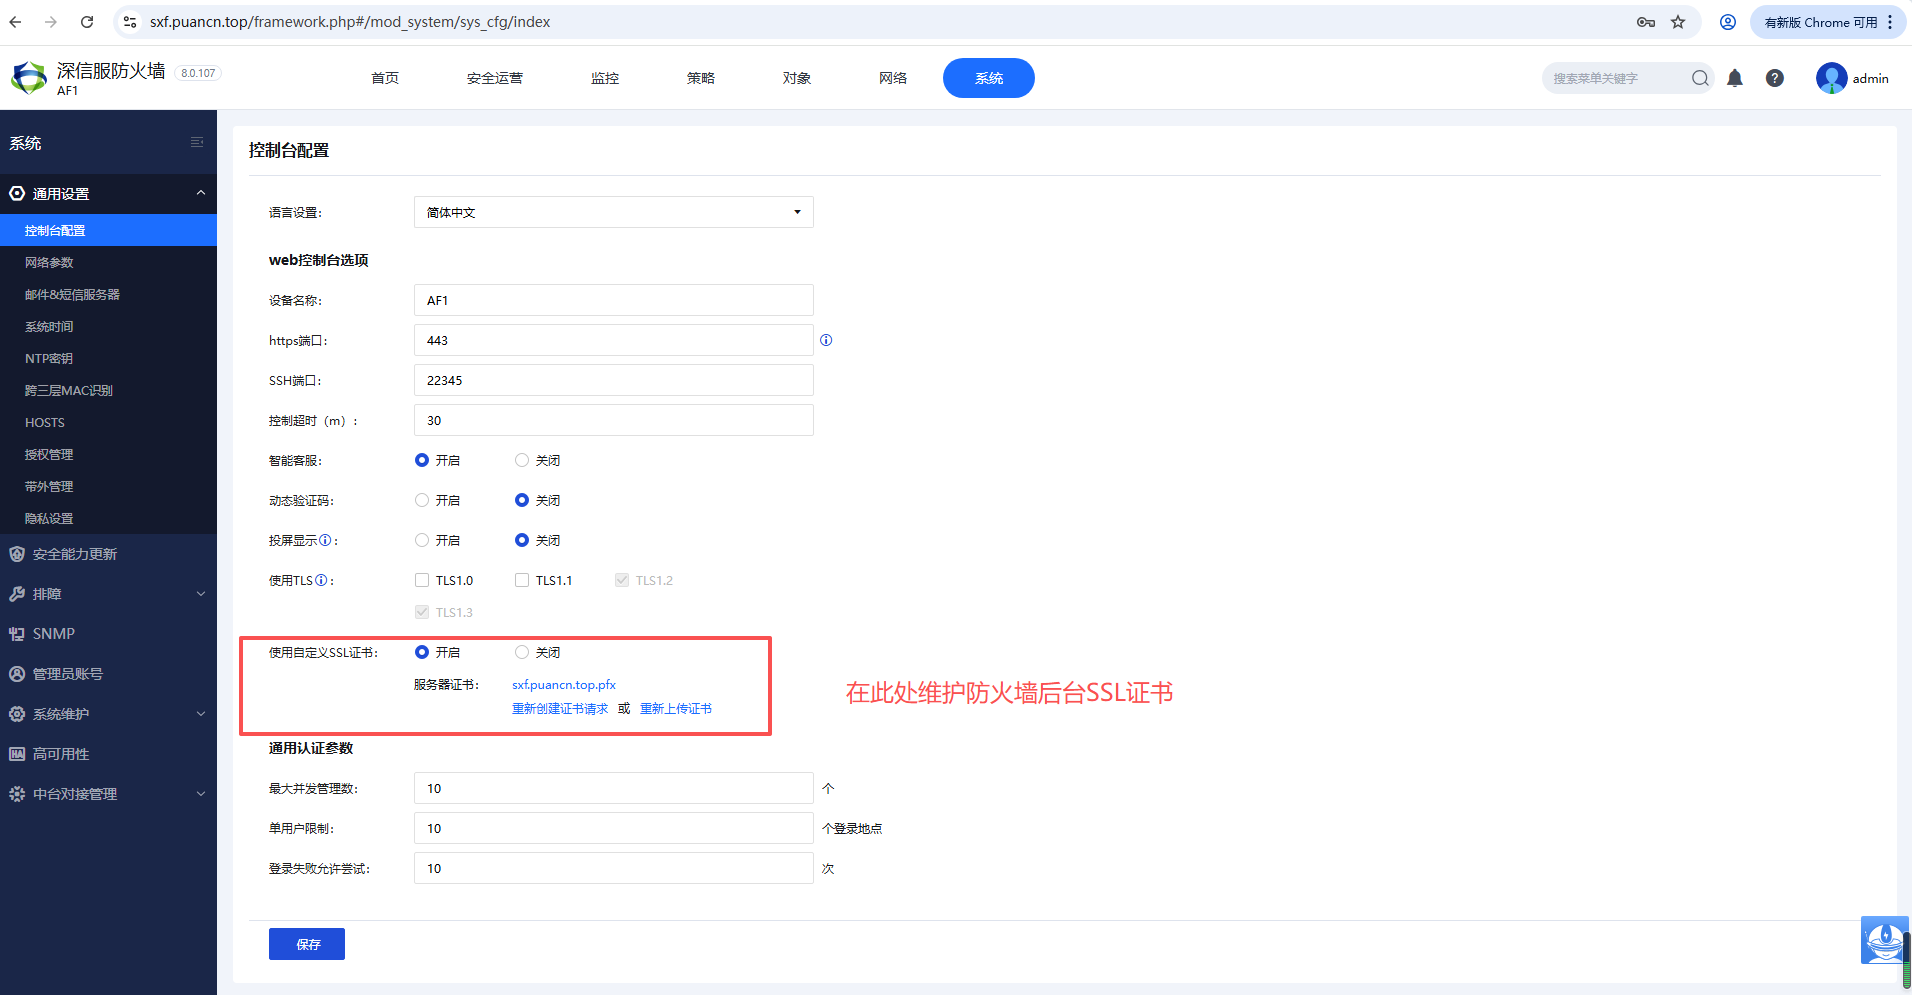
| 2 | sxf | 172.16.10.1 | sxf.puancn.top | IIS | pfx |
- SSL免费证书:阿里云SSL证书后台 (opens new window) -> 数字证书管理服务 -> 个人测试证书 -> 根据实际需要下载对应的证书格式
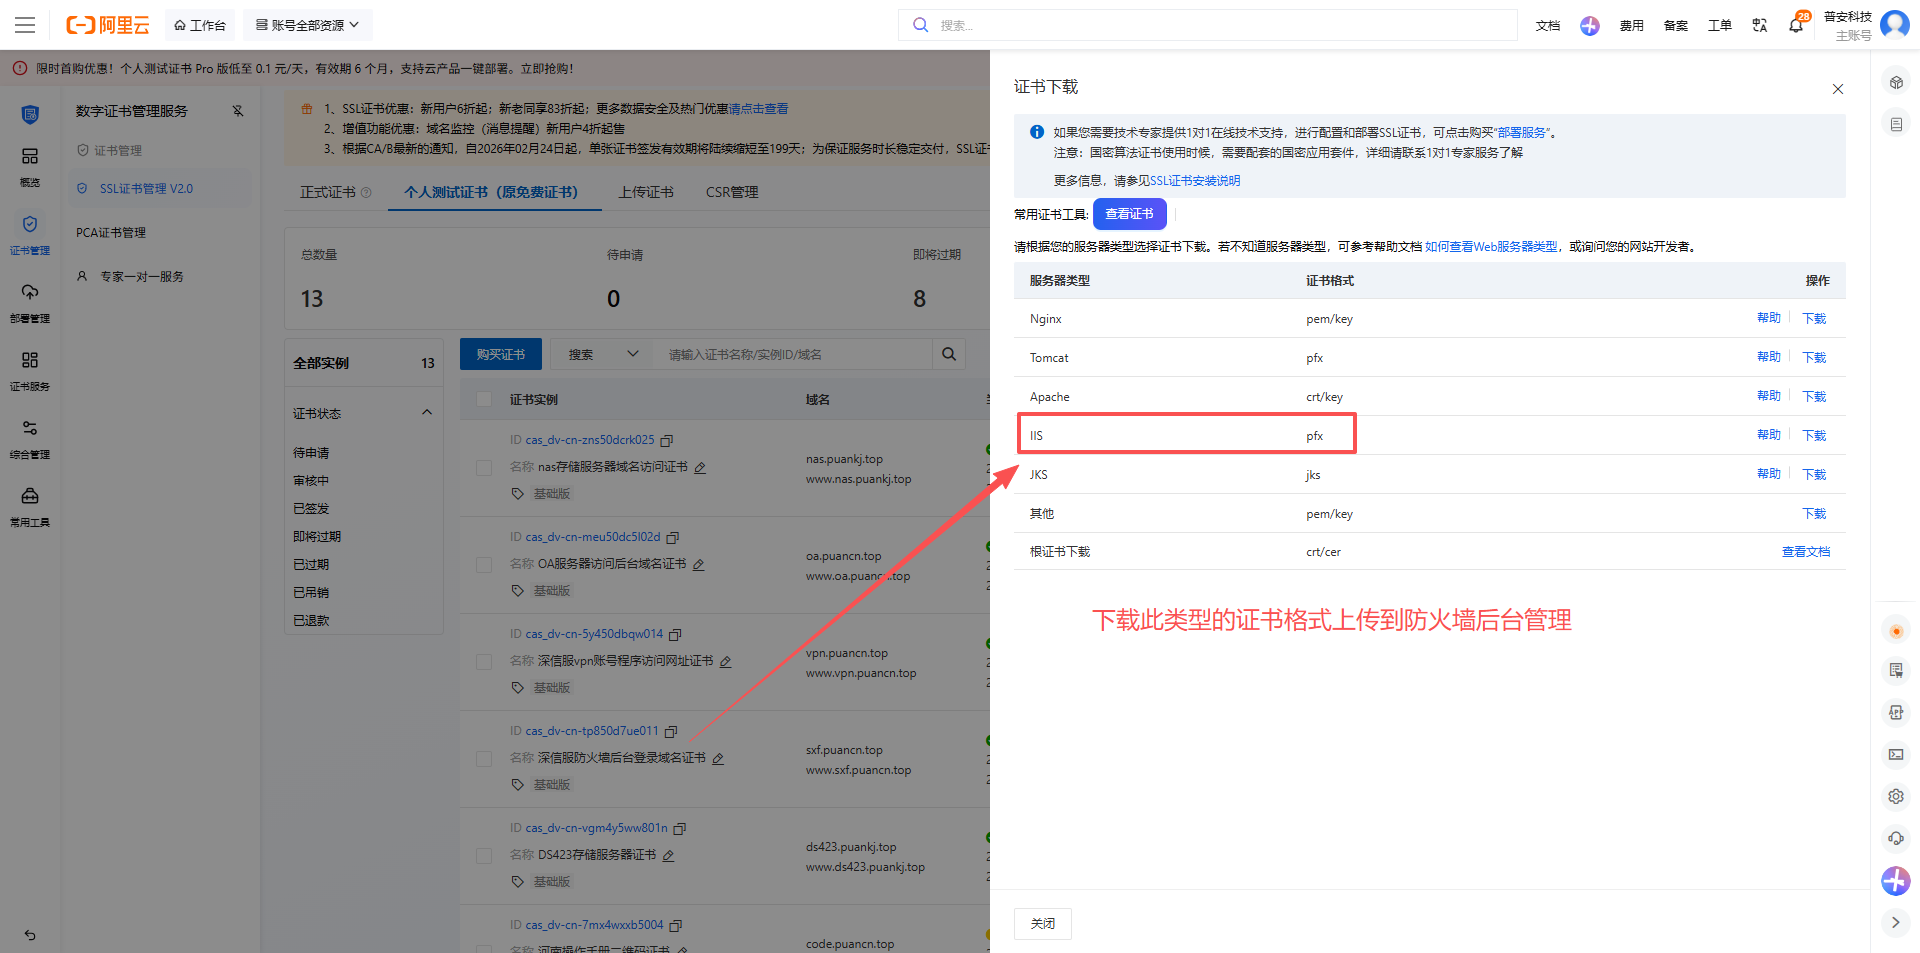
- 部署路径:防火墙后台 -> 系统 -> 控制台配置 -> 使用自定义SSL证书
# 三、群晖RS2423+登录证书
| 序号 | 主机记录 | IP地址 | 解析记录 | 服务器类型 | 证书格式 |
|---|---|---|---|---|---|
| 3 | nas | 192.168.110.60 | nas.puankj.top | Nginx | pem/key |
- SSL免费证书:阿里云SSL证书后台 (opens new window) -> 数字证书管理服务 -> 个人测试证书 -> 根据实际需要下载对应的证书格式
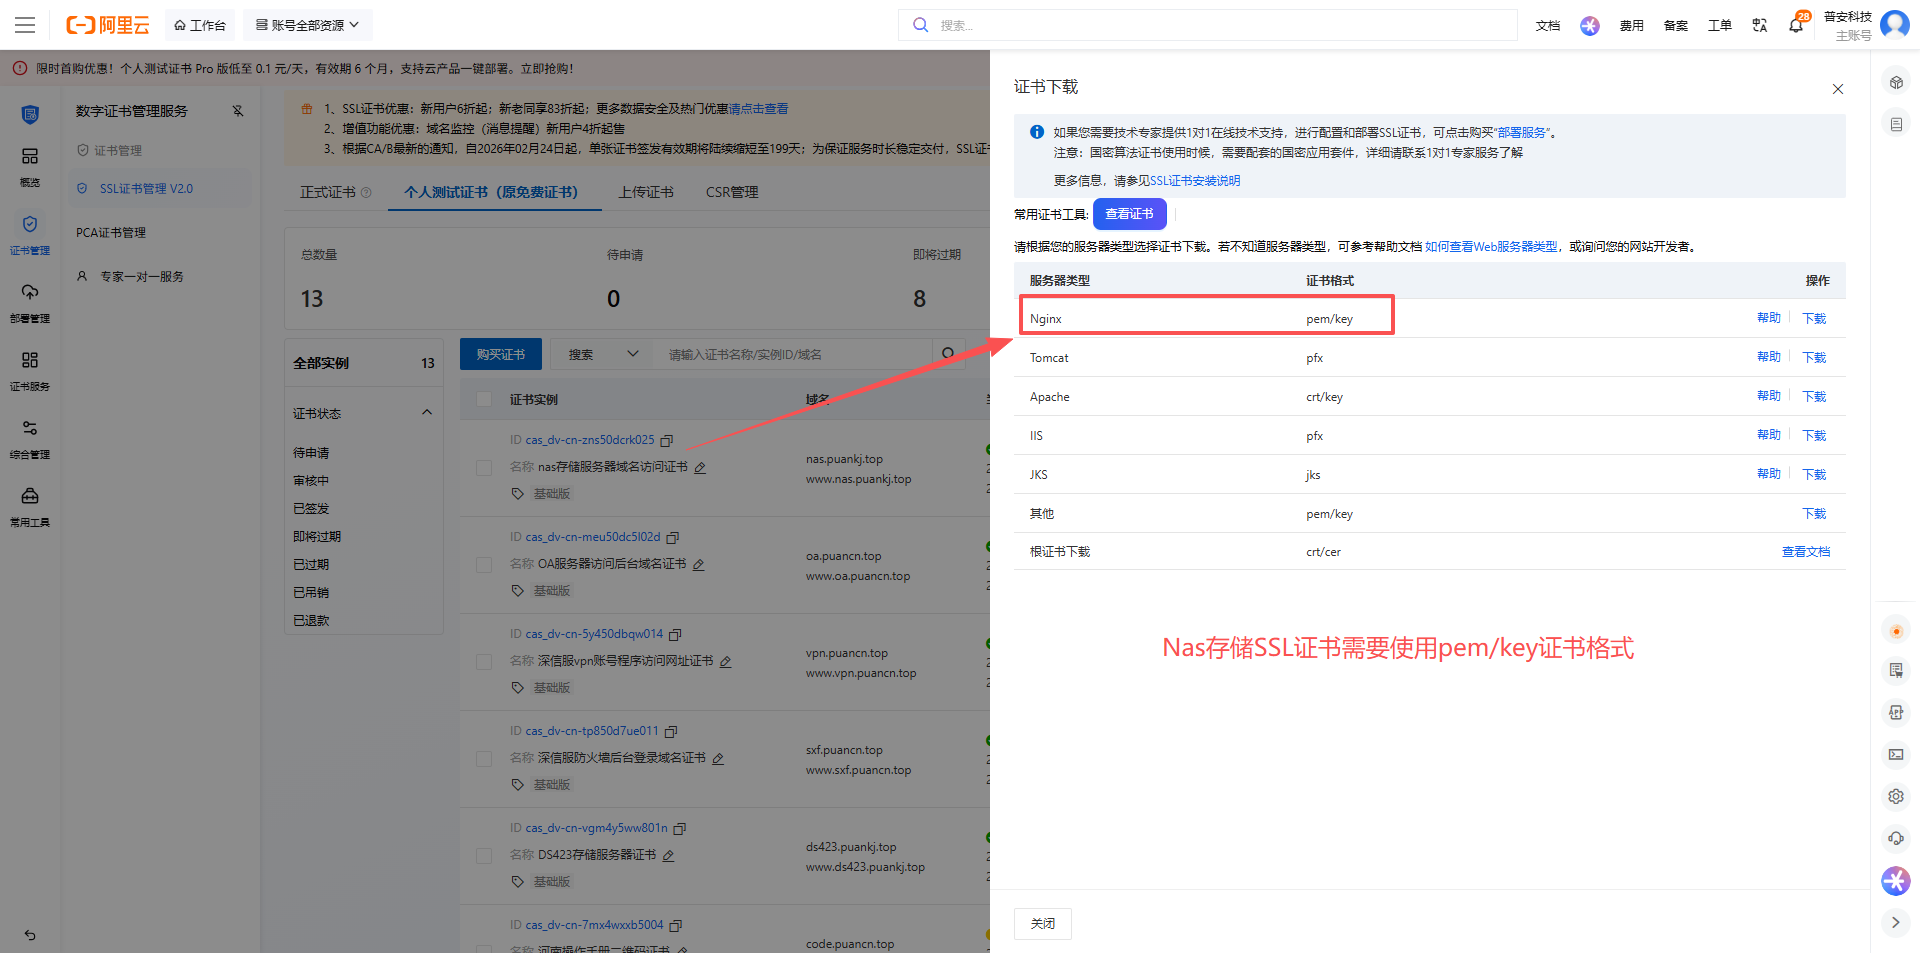
- 对应类型的证书申请成功后,还需要进行两个步骤:
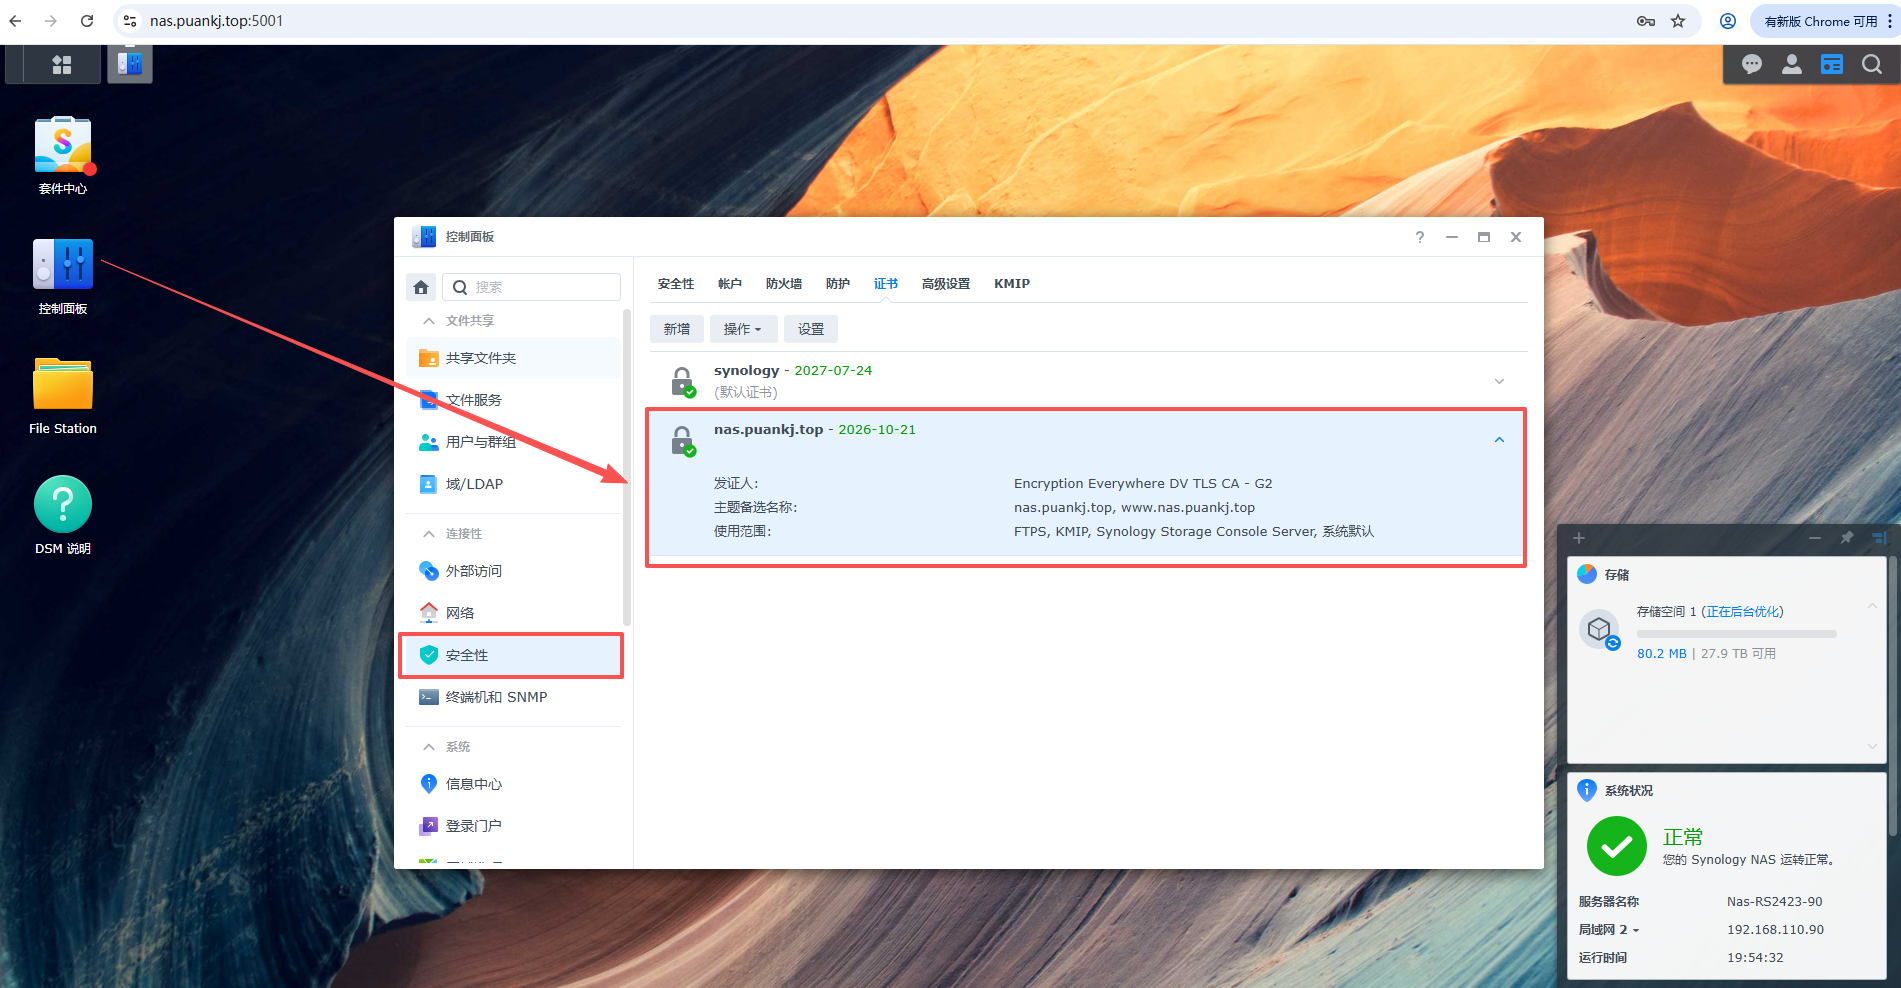
第一步,部署路径:Nas存储后台 (opens new window) -> 控制面板 -> 安全性 -> 证书,上传新申请的证书,然后进行第二步。
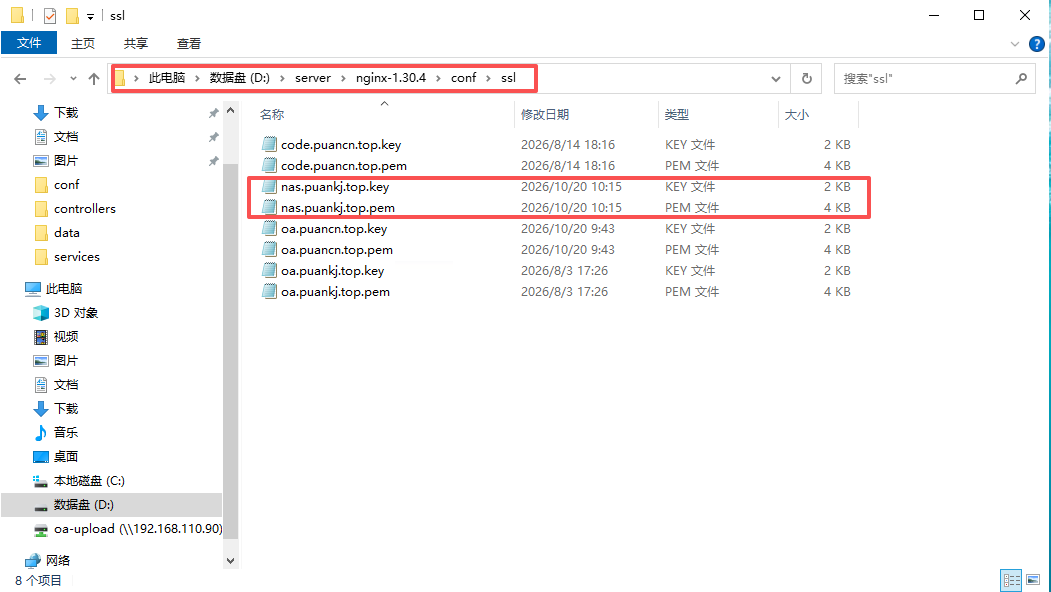
第二步,需要通过mstsc命令启动远程桌面,登录OA服务器(192.168.110.60),在此路径下:D:\server\nginx-1.30.4\conf\ssl添加新的SSL证书,证书有效期方可生效,如图所示:
# 四、产品操作手册证书
| 序号 | 主机记录 | IP地址 | 解析记录 | 服务器类型 | 证书格式 |
|---|---|---|---|---|---|
| 4 | code | 220.191.160.170 | code.puancn.top | Nginx | pem/key |
- SSL免费证书:阿里云SSL证书后台 (opens new window) -> 数字证书管理服务 -> 个人测试证书 -> 根据实际需要下载对应的证书格式
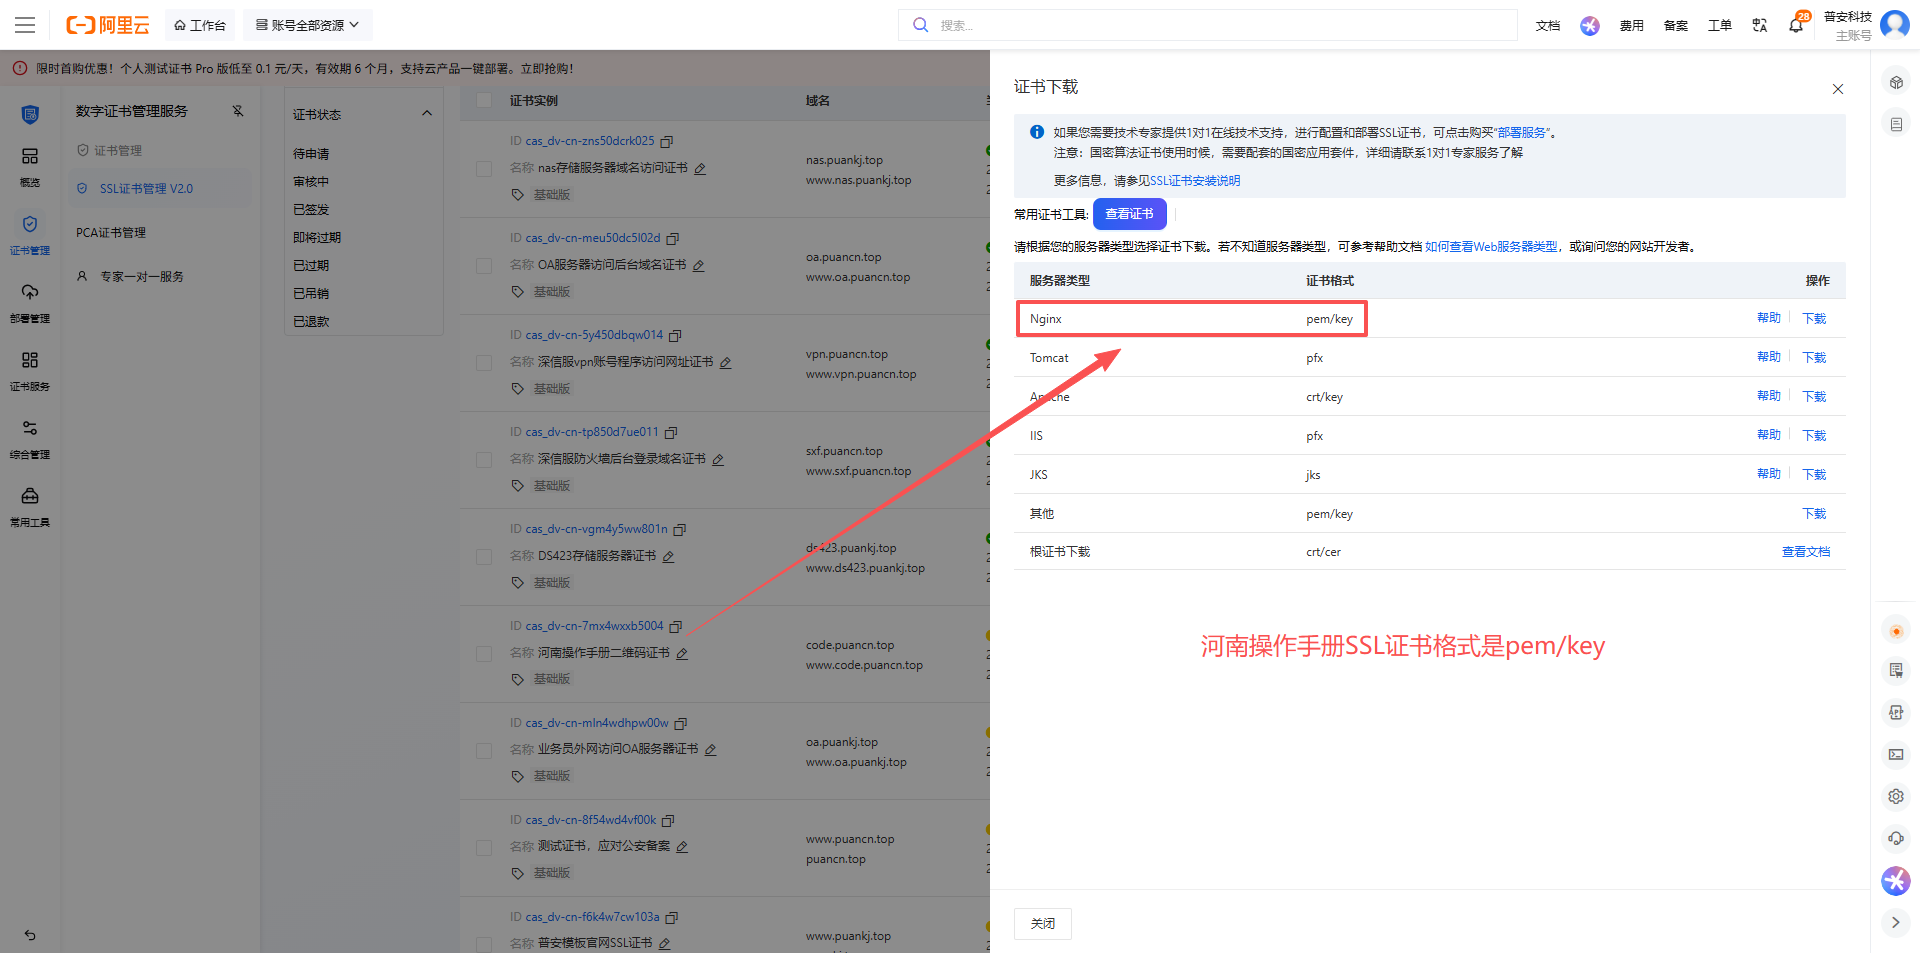
然后需要通过mstsc命令启动远程桌面,登录OA服务器(192.168.110.60),在此路径下:D:\server\nginx-1.30.4\conf\ssl添加新的SSL证书,证书有效期方可生效,如图所示:
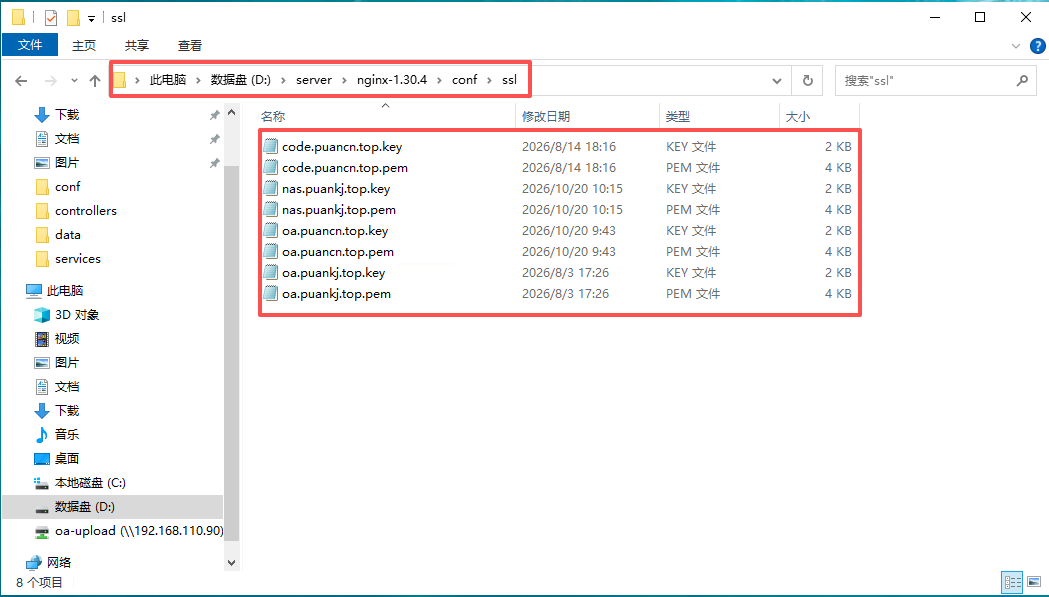
修改Nginx配置文件后,需要重新启动Nginx,重启命令是:nginx -s reload
# 五、MES网页登录证书
| 序号 | 主机记录 | IP地址 | 解析记录 | 备注用途 |
|---|---|---|---|---|
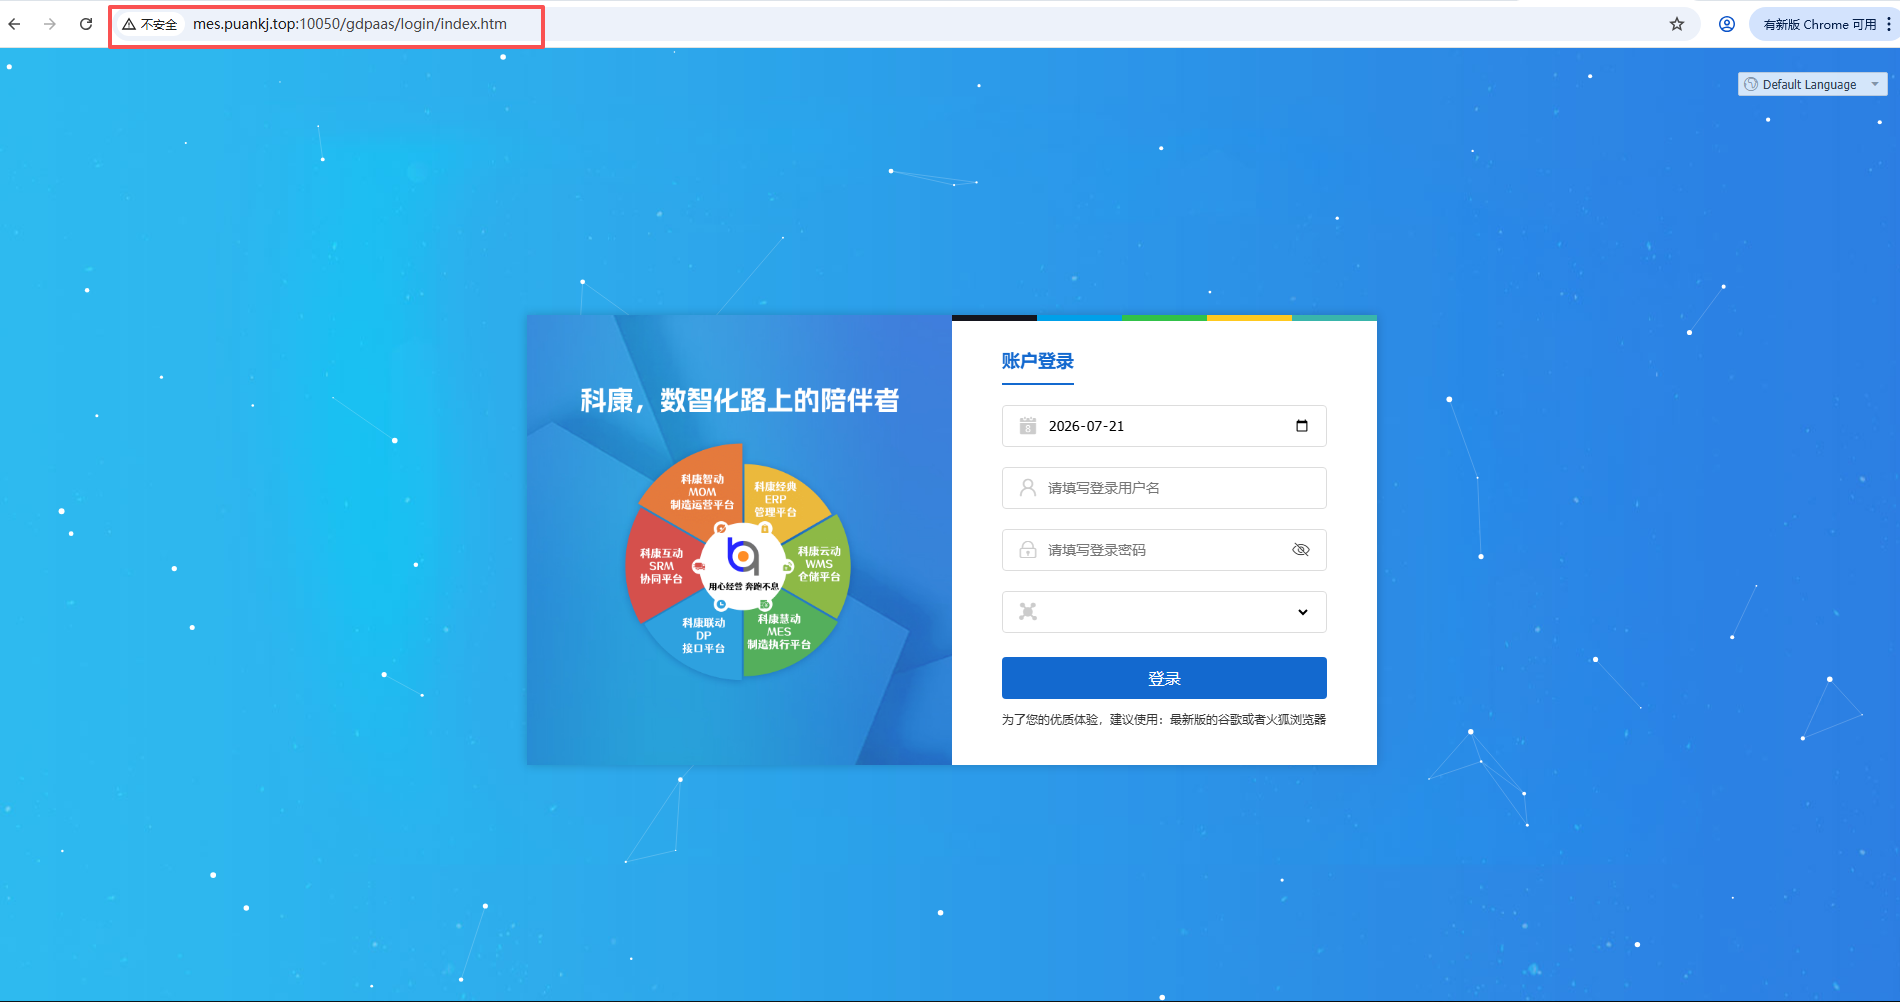
| 5 | mes | 192.168.110.70 | mes.puankj.top | 未部署SSL |
# 六、EIP网页登录证书
| 序号 | 主机记录 | IP地址 | 解析记录 | 备注用途 |
|---|---|---|---|---|
| 6 | eip | 192.168.110.200 | eip.puankj.top | 未部署SSL |

# 七、DS423网页登录证书
| 序号 | 主机记录 | IP地址 | 解析记录 | 备注用途 |
|---|---|---|---|---|
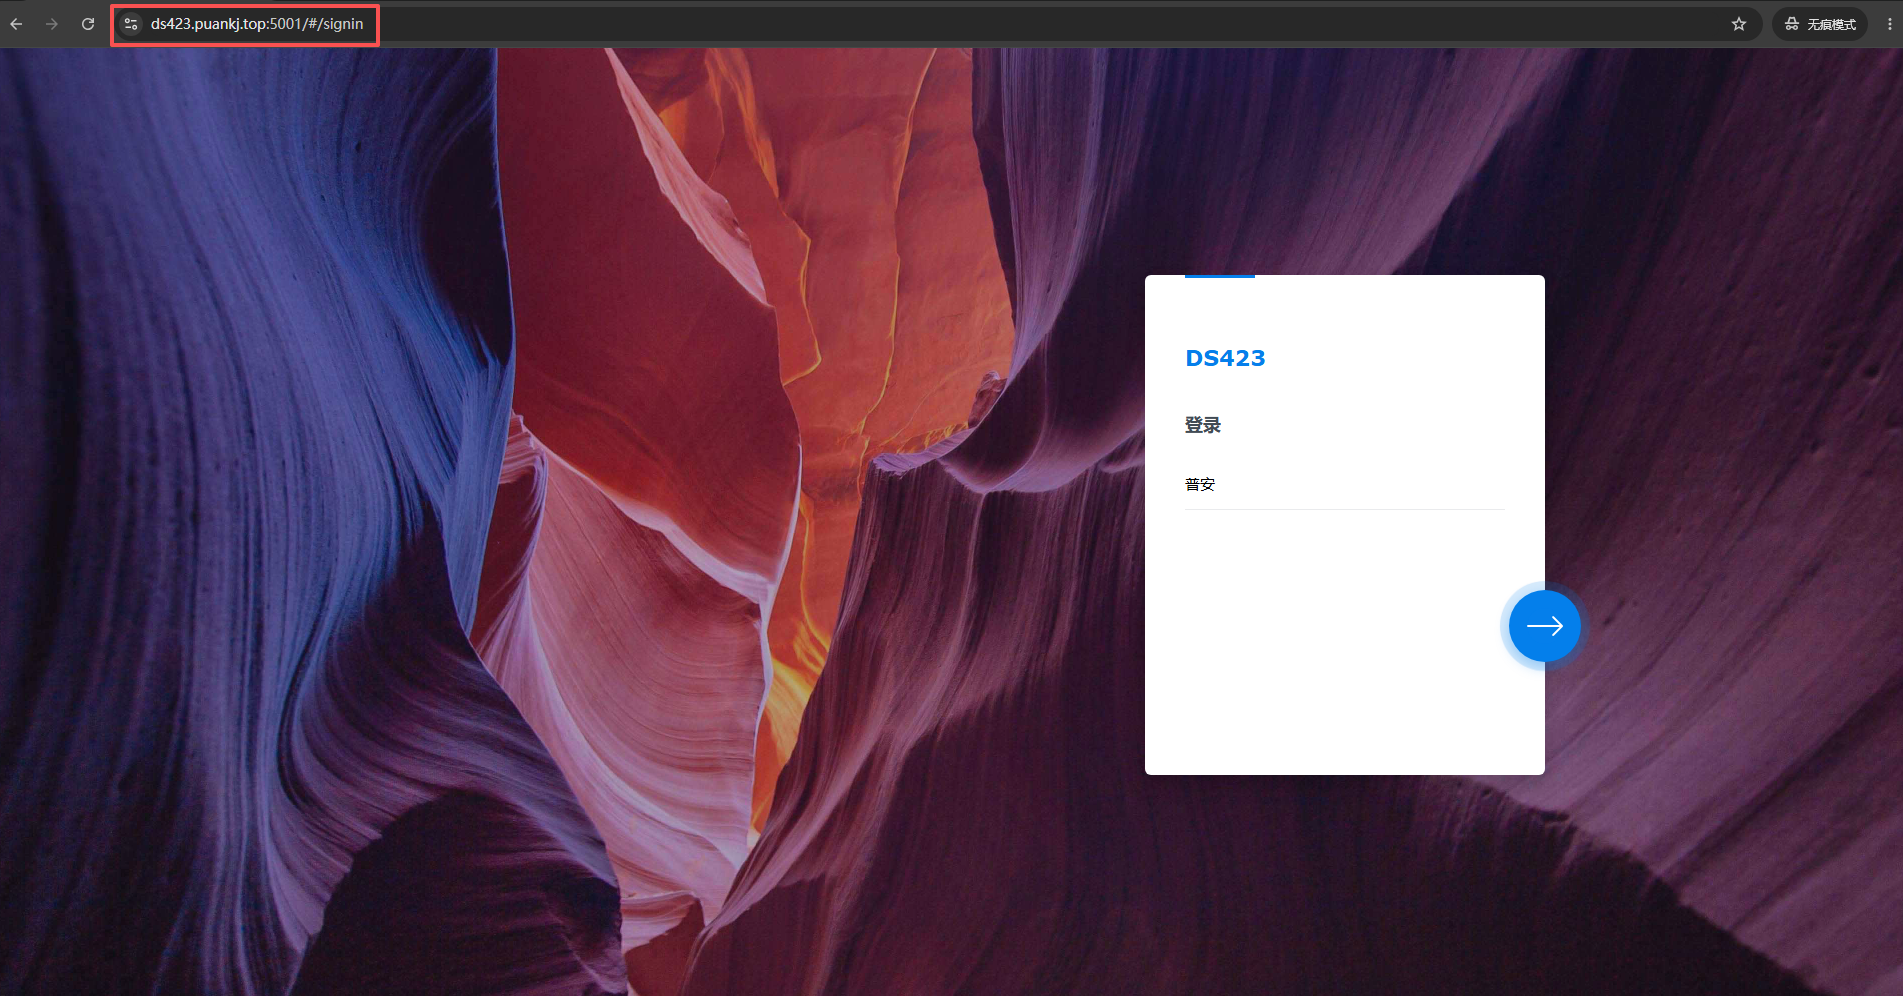
| 7 | ds423 | 192.168.110.80 | ds423.puankj.top | DS423存储服务器内部署 |
# 八、OA致远协同登录证书
| 序号 | 主机记录 | IP地址 | 解析记录 | 服务器类型 | 证书格式 |
|---|---|---|---|---|---|
| 8 | oa | 192.168.110.60 | oa.puancn.top | Nginx | pem/key |
| 9 | oa | 220.191.160.170 | oa.puankj.top | Nginx | pem/key |
- SSL免费证书:阿里云SSL证书后台 (opens new window) -> 数字证书管理服务 -> 个人测试证书 -> 根据实际需要下载对应的证书格式
然后需要通过mstsc命令启动远程桌面,登录OA服务器(192.168.110.60),在此路径下:D:\server\nginx-1.30.4\conf\ssl添加新的SSL证书,证书有效期方可生效,如图所示:
修改Nginx配置文件后,需要重新启动Nginx,重启命令是:nginx -s reload
在阿里云购买域名下载到本地后,需要将域名部署到服务器Ngnix配置文件里面,并且运行Ngnix.exe程序,配置文件如下所示:
worker_processes auto;
# worker_rlimit_nofile 20960; Windows不支持,已注释
error_log  logs/error.log  error;
events {
    worker_connections  1024;
    multi_accept on;
    accept_mutex on;
    accept_mutex_delay 500ms;
}
http {
    log_format  main  '$remote_addr - $remote_user [$time_local] "$request" '
                  '$status $body_bytes_sent "$http_referer" '
                  '"$http_user_agent" "$http_x_forwarded_for"';
    server_tokens off;
    sendfile on;
    tcp_nopush on;
    tcp_nodelay on;
    access_log logs/access.log main;
    include       mime.types;
    default_type  application/octet-stream;
    keepalive_timeout  120;
    client_max_body_size 10240m;
    proxy_max_temp_file_size 1024m;

    gzip on;
    gzip_min_length 1k;
    gzip_buffers 4 16k;
    gzip_comp_level 5;
    gzip_types
        text/xml
        text/plain
        text/css
        text/javascript
        application/json
        application/x-javascript
        application/javascript
        application/xml
        application/xml+rss
        application/xhtml+xml
        application/atom+xml
        application/rss+xml
        image/svg+xml
        application/manifest+json;
    gzip_proxied any;
    gzip_disable "MSIE [1-6]\.";

    upstream seeyon_v5_cluster{
        server 127.0.0.1:8080 max_fails=50 fail_timeout=15s;
    }

 # ========== 统一80端口跳转 ==========
server {
    listen 80;
    server_name oa.puancn.top nas.puankj.top oa.puankj.top code.puancn.top;
    return 301 https://$host$request_uri;
}


# ========== code.puancn.top HTTPS==========
server {
    listen 443 ssl;
    server_name code.puancn.top;

    ssl_certificate ssl/code.puancn.top.pem;
    ssl_certificate_key ssl/code.puancn.top.key;

    root D:/product/client/dist;
    index index.html;

    # 前端SPA单页应用
    location / {
        try_files $uri $uri/ /index.html;
    }

    # 所有接口转发后端
    location /api/ {
        proxy_pass http://127.0.0.1:3000;
        proxy_http_version 1.1;
        proxy_set_header Host $host;
        proxy_set_header X-Real-IP $remote_addr;
        proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
        proxy_set_header X-Forwarded-Proto $scheme;
        proxy_connect_timeout 60s;
        proxy_send_timeout 120s;
        proxy_read_timeout 120s;
    }

    #上传文件代理
    location /uploads {
        proxy_pass http://127.0.0.1:3000/uploads;
        proxy_http_version 1.1;
        proxy_set_header Host $host;
        proxy_set_header X-Real-IP $remote_addr;

        proxy_cache off;
        add_header Cache-Control "no-store, no-cache, must-revalidate" always;
    }

    location ~ /\. {
        deny all;
    }
}
    # ========== NAS 反向代理站点 ==========
    server {
        listen       443 ssl;
        server_name nas.puankj.top;
        charset utf-8;
        ssl_certificate ssl/nas.puankj.top.pem;
        ssl_certificate_key ssl/nas.puankj.top.key;
        ssl_protocols TLSv1.2 TLSv1.3;
        ssl_prefer_server_ciphers on;
        ssl_ciphers ECDHE-ECDSA-AES128-GCM-SHA256:ECDHE-RSA-AES128-GCM-SHA256:ECDHE-ECDSA-AES256-GCM-SHA384:ECDHE-RSA-AES256-GCM-SHA384:ECDHE-ECDSA-CHACHA20-POLY1305:ECDHE-RSA-CHACHA20-POLY1305:DHE-RSA-AES128-GCM-SHA256:DHE-RSA-AES256-GCM-SHA384;
        ssl_session_cache shared:SSL:10m;
        ssl_session_timeout 10m;
        add_header Strict-Transport-Security "max-age=31536000; includeSubDomains" always;

        location / {
            proxy_pass http://192.168.110.90:5000;
            proxy_set_header Host $host;
            proxy_set_header X-Real-IP $remote_addr;
            proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
            proxy_set_header X-Forwarded-Proto https;
            proxy_http_version 1.1;
            proxy_set_header Upgrade $http_upgrade;
            proxy_set_header Connection "upgrade";
            proxy_connect_timeout 300s;
            proxy_send_timeout 300s;
            proxy_read_timeout 300s;
        }
    }

    # ========== oa.puankj.top 外网OA ==========
    server {
        listen       443 ssl;
        server_name  oa.puankj.top;
        charset utf-8;
        ssl_certificate ssl/oa.puankj.top.pem;
        ssl_certificate_key ssl/oa.puankj.top.key;
        ssl_protocols TLSv1.2 TLSv1.3;
        ssl_ciphers ECDHE-ECDSA-AES128-GCM-SHA256:ECDHE-RSA-AES128-GCM-SHA256:ECDHE-ECDSA-AES256-GCM-SHA384:ECDHE-RSA-AES256-GCM-SHA384:ECDHE-ECDSA-CHACHA20-POLY1305:ECDHE-RSA-CHACHA20-POLY1305:DHE-RSA-AES128-GCM-SHA256:DHE-RSA-AES256-GCM-SHA384;
        ssl_prefer_server_ciphers on;
        ssl_session_cache shared:SSL:10m;
        ssl_session_timeout 10m;
        add_header Strict-Transport-Security "max-age=31536000; includeSubDomains" always;

        location / {
            proxy_pass http://seeyon_v5_cluster;
            proxy_set_header Host $http_host;
            proxy_set_header X-Real-IP $remote_addr;
            proxy_set_header REMOTE-HOST $remote_addr;
            proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
            proxy_set_header X-Forwarded-Proto $scheme;
            proxy_redirect  off;
            proxy_connect_timeout 600;
            proxy_read_timeout 600;
            proxy_send_timeout 600;
        }
    }

    # ========== oa.puancn.top 内网OA ==========
    server {
        listen       443 ssl;
        server_name  oa.puancn.top;
        charset utf-8;
        ssl_certificate ssl/oa.puancn.top.pem;
        ssl_certificate_key ssl/oa.puancn.top.key;
        ssl_protocols TLSv1.2 TLSv1.3;
        ssl_ciphers ECDHE-ECDSA-AES128-GCM-SHA256:ECDHE-RSA-AES128-GCM-SHA256:ECDHE-ECDSA-AES256-GCM-SHA384:ECDHE-RSA-AES256-GCM-SHA384:ECDHE-ECDSA-CHACHA20-POLY1305:ECDHE-RSA-CHACHA20-POLY1305:DHE-RSA-AES128-GCM-SHA256:DHE-RSA-AES256-GCM-SHA384;
        ssl_prefer_server_ciphers on;
        ssl_session_cache shared:SSL:10m;
        ssl_session_timeout 10m;
        add_header Strict-Transport-Security "max-age=31536000; includeSubDomains" always;

        location / {
            proxy_pass http://seeyon_v5_cluster;
            proxy_set_header Host $http_host;
            proxy_set_header X-Real-IP $remote_addr;
            proxy_set_header REMOTE-HOST $remote_addr;
            proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
            proxy_set_header X-Forwarded-Proto $scheme;
            proxy_redirect  off;
            proxy_connect_timeout 600;
            proxy_read_timeout 600;
            proxy_send_timeout 600;
        }

        error_page   500 502 503 504  /50x.html;
        location = /50x.html {
            root   html;
        }
    }
}
1
2
3
4
5
6
7
8
9
10
11
12
13
14
15
16
17
18
19
20
21
22
23
24
25
26
27
28
29
30
31
32
33
34
35
36
37
38
39
40
41
42
43
44
45
46
47
48
49
50
51
52
53
54
55
56
57
58
59
60
61
62
63
64
65
66
67
68
69
70
71
72
73
74
75
76
77
78
79
80
81
82
83
84
85
86
87
88
89
90
91
92
93
94
95
96
97
98
99
100
101
102
103
104
105
106
107
108
109
110
111
112
113
114
115
116
117
118
119
120
121
122
123
124
125
126
127
128
129
130
131
132
133
134
135
136
137
138
139
140
141
142
143
144
145
146
147
148
149
150
151
152
153
154
155
156
157
158
159
160
161
162
163
164
165
166
167
168
169
170
171
172
173
174
175
176
177
178
179
180
181
182
183
184
185
186
187
188
189
190
191
192
193
194
195
196
2
3
4
5
6
7
8
9
10
11
12
13
14
15
16
17
18
19
20
21
22
23
24
25
26
27
28
29
30
31
32
33
34
35
36
37
38
39
40
41
42
43
44
45
46
47
48
49
50
51
52
53
54
55
56
57
58
59
60
61
62
63
64
65
66
67
68
69
70
71
72
73
74
75
76
77
78
79
80
81
82
83
84
85
86
87
88
89
90
91
92
93
94
95
96
97
98
99
100
101
102
103
104
105
106
107
108
109
110
111
112
113
114
115
116
117
118
119
120
121
122
123
124
125
126
127
128
129
130
131
132
133
134
135
136
137
138
139
140
141
142
143
144
145
146
147
148
149
150
151
152
153
154
155
156
157
158
159
160
161
162
163
164
165
166
167
168
169
170
171
172
173
174
175
176
177
178
179
180
181
182
183
184
185
186
187
188
189
190
191
192
193
194
195
196
-END-
上次更新: 2026/10/20, 08:49:59
